SMBのサイバーセキュリティをどう支えるか。「Japan Partner Connect 2026」レポート
中堅・中小企業のサイバーセキュリティ対策に求められるAI活用、多層防御、バックアップ、サイバーレジリエンスとは。OpenTextが「Japan Partner Connect 2026」で紹介した最新の取り組みと、パートナーとの連携によるセキュリティ強化について解説します。
サイバー攻撃の高度化が進む一方、セキュリティを担う人材や運用リソースには限りがあります。特にSMB(中堅・中小企業)では、限られた体制の中で、日々変化する脅威に対応しながら、万一のインシデント発生時にも事業を継続できる仕組みを整えることが求められています。
こうした課題に対して、テクノロジーだけでなく、それを導入・運用するパートナーとの連携を通じてどう応えていくのか。
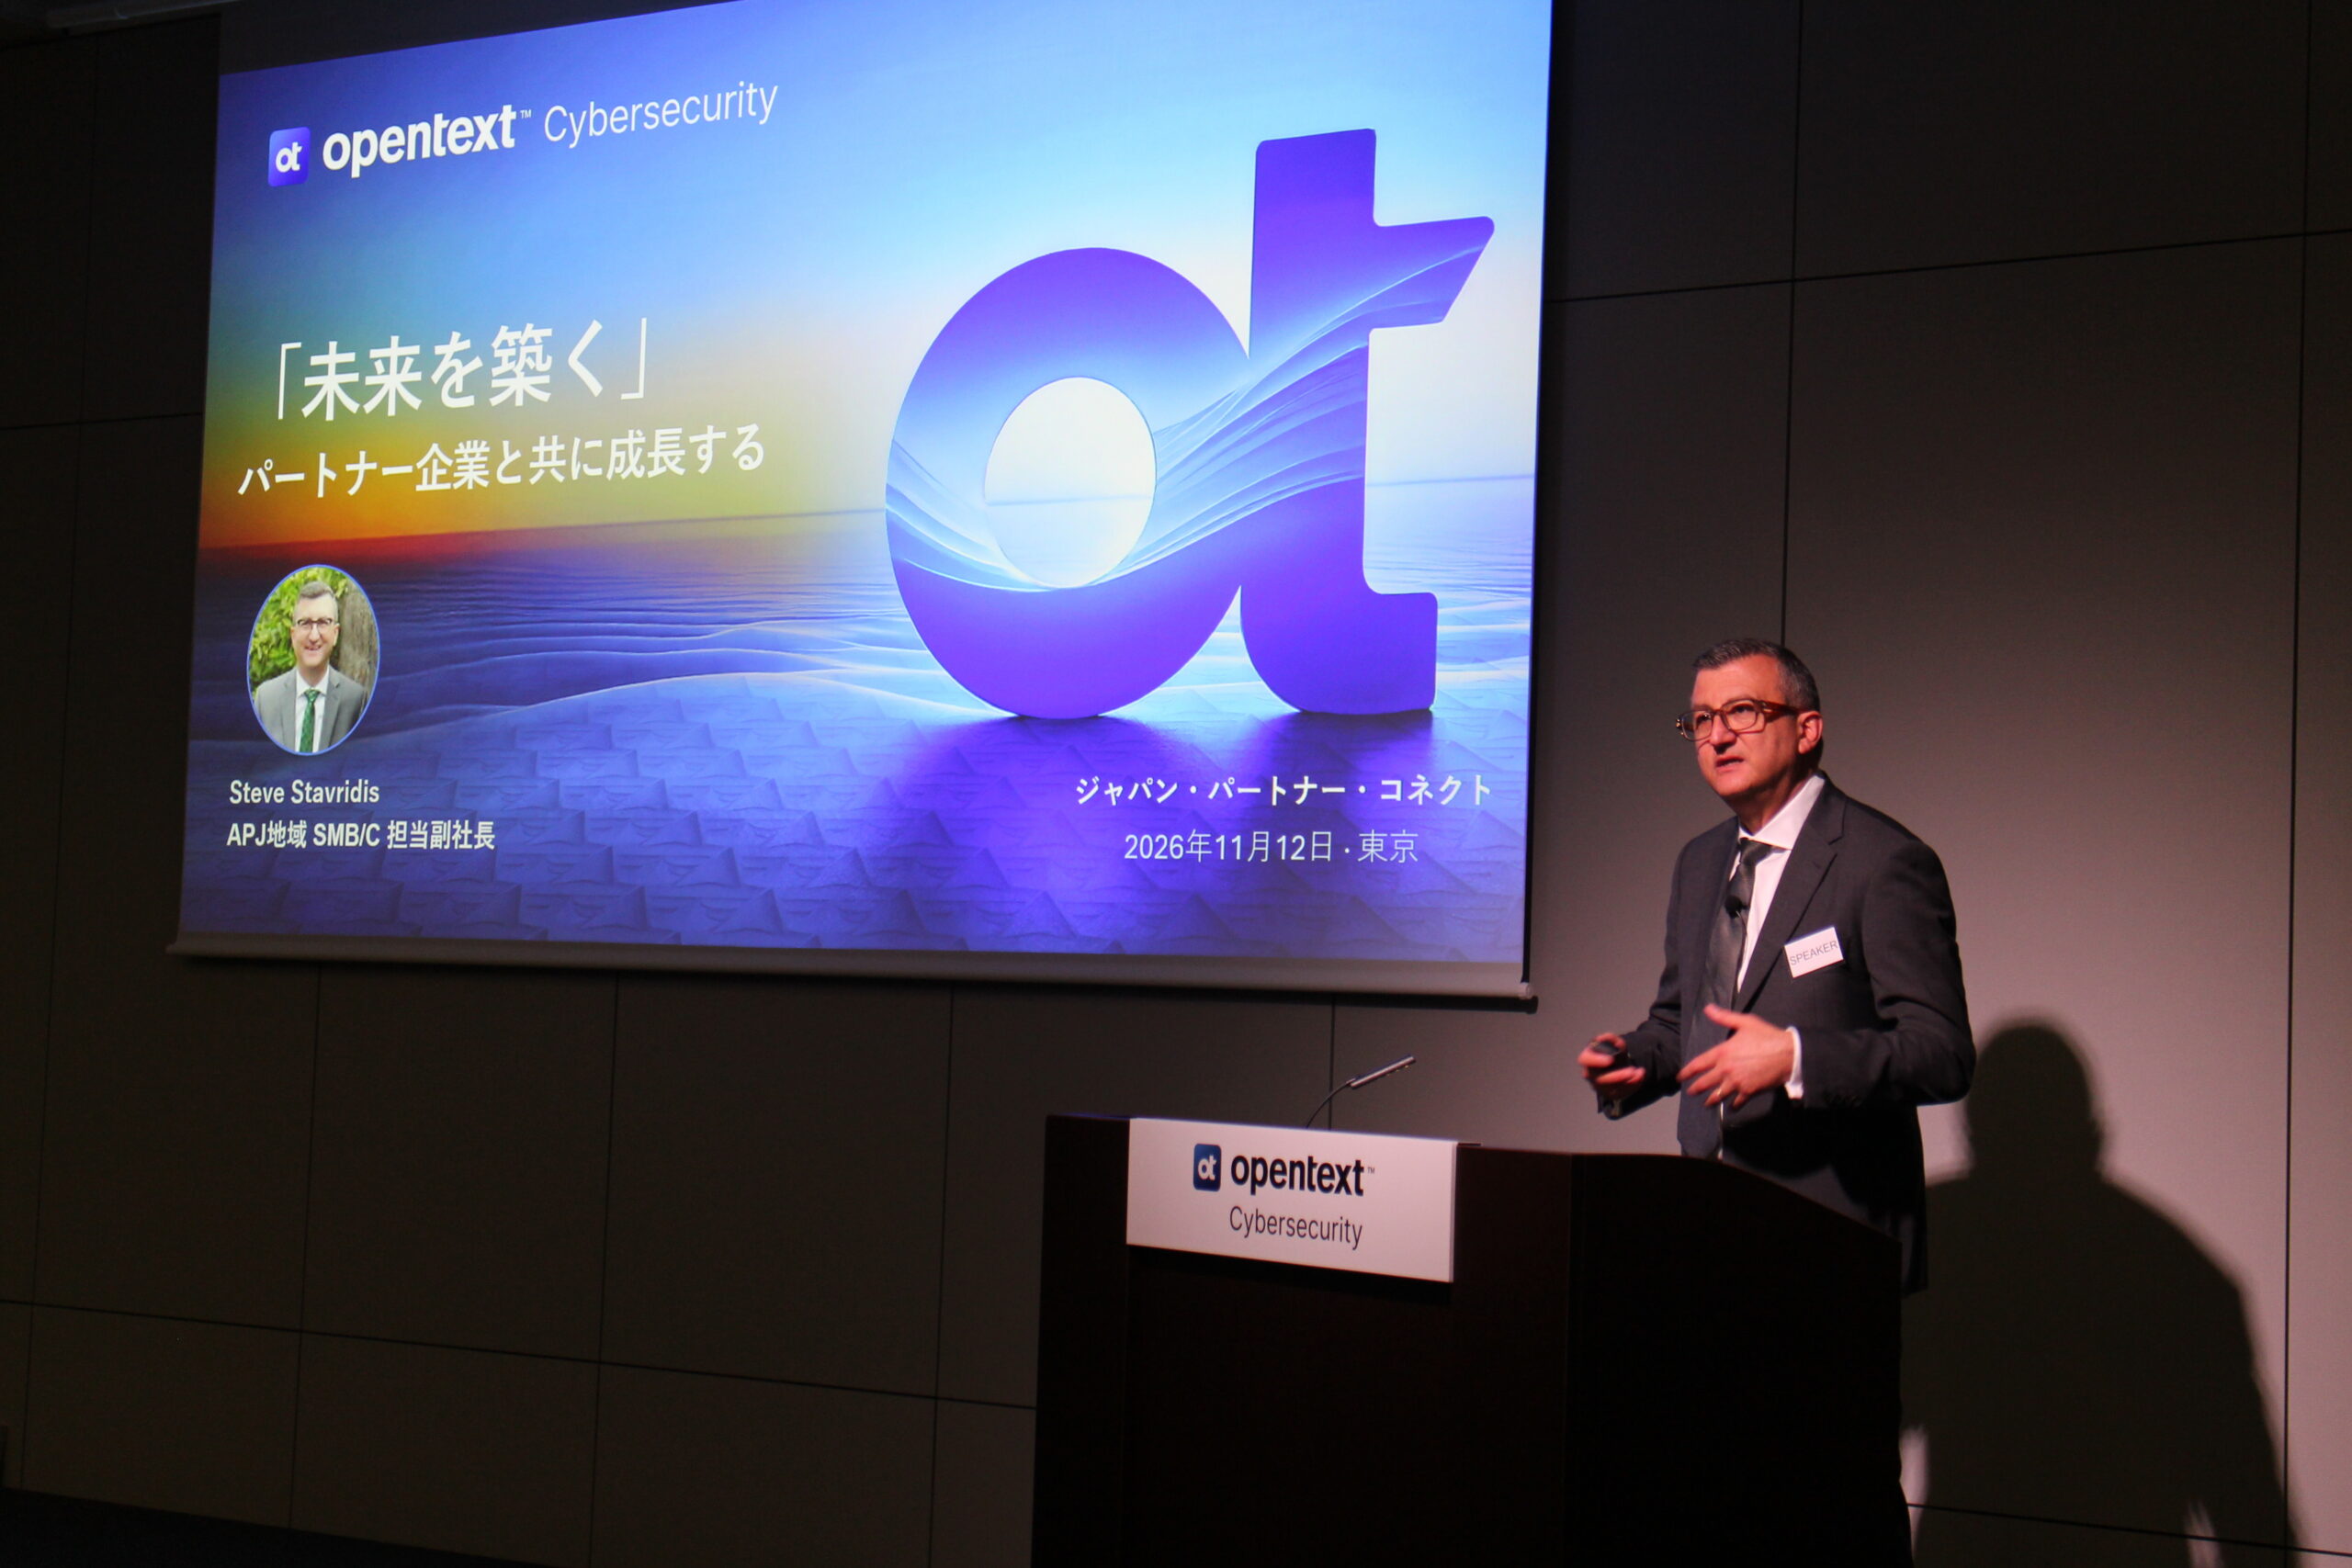
OpenTextは2026年11月12日、TAKANAWA GATEWAY Convention Centerにて、SMBサイバーセキュリティビジネスを展開するパートナーを対象とした「Japan Partner Connect 2026」を開催しました。会場では、SMB市場におけるパートナー戦略やFY27の重点施策に加え、AIを活用したセキュリティ運用、エンドポイント保護、DNSセキュリティ、バックアップ、災害復旧など、幅広いテーマについて最新の取り組みを共有しました。
SMBのセキュリティ課題に、パートナーとの連携で対応
セキュリティ対策は、製品を導入すれば終わりではありません。
脅威を検知し、その内容を把握して適切に対応する。そして、万一データが被害を受けた場合にも、安全な状態へ復旧する。この一連のプロセスを継続的に運用する必要があります。
一方で、専門人材や運用リソースが限られる企業が、こうした取り組みをすべて自社だけで担うことは容易ではありません。
そこで重要になるのが、セキュリティ製品・サービスを提供するパートナーとの連携です。
「Japan Partner Connect 2026」では、OpenTextと国内パートナーが市場ニーズやビジネス機会について意見を交換。安全なクラウドプラットフォームを基盤としたサイバーセキュリティポートフォリオとパートナーの知見やサービスを組み合わせながら、中堅・中小企業のセキュリティ課題に対応していく方向性を共有しました。
AIはセキュリティ運用をどう変えるのか
イベントで紹介された重要なテーマの一つが、AIを活用したセキュリティ運用です。
セキュリティ担当者には日々さまざまなアラートが届きます。その中から重要な脅威を見極め、調査し、必要な対応につなげる作業には大きな負荷がかかります。
OpenTextでは「OpenText Aviator」を活用し、EDR/MDRのSOC環境におけるアラート管理や対応を効率化する取り組みを進めています。イベントでは、AIによる自動化をさらに進め、脅威の検知から対応、そしてデータ保護・復旧までをより高度に連携させていく方向性を紹介しました。
重要なのは、AIそのものを導入することではなく、限られたセキュリティ人材がより重要な判断や対応に集中できる環境をつくることです。
「防ぐ」だけではない。復旧まで考えたサイバーレジリエンス
もう一つの重要なテーマが、サイバーレジリエンスです。
サイバー攻撃を完全に防ぐことが難しくなっている現在、侵入防止や検知だけでなく、インシデントが発生した場合に「いかに早く安全な状態へ復旧できるか」という視点が欠かせません。
イベントでは、エンドポイントセキュリティ、DNSフィルタリング、EDR、MDRに加えて、Microsoft 365などのSaaSバックアップ、サーバーバックアップ、災害復旧までを含むOpenTextのポートフォリオを紹介しました。
また、Microsoft 365、Dropbox、Box、Google、Salesforceなどに対応したCloudAllyのクラウド間バックアップや、サーバーバックアップ、イミュータブル(不変)バックアップなど、ランサムウェアをはじめとする脅威を想定したデータ保護・復旧についても紹介しました。
つまり、重要なのは単一の防御策ではありません。
「守る」「検知する」「対応する」「復旧する」までを一連の仕組みとして考えることが、サイバーレジリエンスを高める上で重要になります。
パートナー様も継続的なセキュリティ支援へ
こうした変化は、セキュリティ製品を提供するパートナー様のビジネスにも表れています。
イベントでは、内田洋行ITソリューションズ様による「OpenText Core Endpoint Protection 取り扱い開始から現在までの販売経緯 ~時代や状況に合わせた販売戦略~」と題した講演が行われました。
同社は2021年からOpenText製品の取り扱いを開始。製品ライセンスの販売だけでなく、導入・運用支援や脅威検知後の対応まで含めた継続的なサービスへとビジネスモデルを発展させてきた経緯を紹介しました。
営業、SE、セキュリティ専門チームが連携して顧客を支援する体制に加え、OpenTextとの定例会や勉強会などを通じ、提案力を強化していることも紹介されました。
この事例からも分かるように、SMB市場では単にセキュリティ製品を提供するだけでなく、その後の運用やインシデント対応まで継続的に支援することが、より重要になっています。
ヤマハとOpenTextの脅威インテリジェンスによるDNSセキュリティ
セキュリティをより身近なネットワーク環境から強化する取り組みも紹介されました。
ヤマハ様のセッションでは、DNSセキュリティー拡張ライセンス「YSL-CLDDNS」の開発背景と製品概要を紹介。同製品はヤマハルーターとクラウド上のセキュリティーサーバーを連携させ、ルーター配下の端末から発生するDNSトラフィックを監視・制御するもので、その脅威エンジンにはOpenText™ Threat Intelligenceが採用されています。
ファイアウォールやIDS、エンドポイントセキュリティにDNSセキュリティを組み合わせることで、多層的に脅威へ対応する考え方です。
セキュリティ人材が限られる中小企業やSOHOにとって、既存のネットワーク環境を生かしながらセキュリティを強化できることは、運用負荷を抑えながら対策を進める上で一つの有効なアプローチとなります。
SMBのセキュリティを「エコシステム」で支える
「Japan Partner Connect 2026」の最後には、SMBサイバーセキュリティビジネスで優れた実績を上げられた国内パートナー3社を表彰しました。
- Best Japan Partner:株式会社テクノル 様
- Best Managed Service Provider:株式会社内田洋行ITソリューションズ 様
- Best Distributor:ネクスト・セキュリティ株式会社 様
企業のセキュリティ課題が複雑になるほど、一つの製品や一社の力だけで解決することは難しくなります。
エンドポイント、ネットワーク、脅威インテリジェンス、MDR、バックアップ、復旧。それぞれの技術に加えて、顧客の環境を理解し、導入から日々の運用まで支援できるパートナー様の存在が不可欠です。
OpenTextは今後も国内のパートナー様との連携を強化し、幅広いサイバーセキュリティおよびサイバーレジリエンスのポートフォリオを通じて、パートナーの新たなビジネス機会の創出と、日本企業が抱えるセキュリティ課題の解決を支援していきます。